Ars0n Framework v2 (rs0n): herramienta de recon para bug bounty
Si RedCell es el agente de IA que ejecuta un pentest por ti, Ars0n Framework v2 es la filosofía opuesta hecha bien: una plataforma guiada que pone más de 50 herramientas de recon detrás de una sola metodología y te enseña mientras las usas. Creada por Harrison «rs0n» Richardson (github.com/R-s0n/ars0n-framework-v2) y publicada con licencia GPL-3.0, su propuesta es refrescantemente directa: «automatiza los flujos de bug bounty más comunes y gana mientras aprendes». Aquí va la versión corta, con la demo del propio creador.
Qué es, rápido
Una plataforma de recon en contenedores Docker. Ejecutas docker-compose up --build, abres un navegador y obtienes una interfaz que integra decenas de herramientas conocidas en un flujo que no puedes ejecutar mal con facilidad. Todo acaba en una única base de datos central para que tu superficie de ataque se vea en un solo lugar, y un desplegable «Help Me Learn!» en cada paso explica qué hace la herramienta y por qué importa. La v2 es una reescritura completa de la original: pasó de scripts personales a un proyecto de código abierto real.
Tres flujos, una metodología
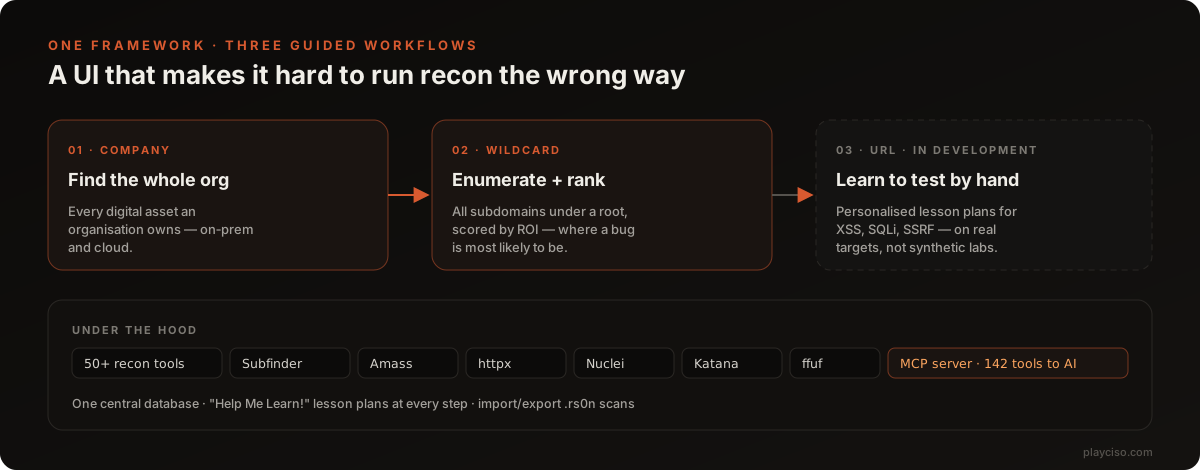
- Company: descubre todos los activos digitales que posee una organización, on-prem y en la nube.
- Wildcard: enumera todos los subdominios bajo un dominio raíz y luego los ordena con un algoritmo de ROI para que busques donde es más probable que haya un bug.
- URL (en desarrollo): planes de aprendizaje personalizados que enseñan pruebas manuales (XSS, SQLi, SSRF) sobre objetivos reales.
La parte que interesará a quien construye
Ars0n v2 incluye un servidor MCP que expone 142 herramientas a asistentes de IA, así que un LLM puede consultar la base de datos de recon y orquestar escaneos en lenguaje natural. Esa es la misma superficie de Model Context Protocol que se está convirtiendo en un tema de seguridad por sí mismo; si conectas asistentes de IA a herramientas de seguridad, vale la pena entender también la parte de gobernanza y riesgo (cubrimos el emergente auditado de configuraciones MCP en nuestras herramientas). Los datos de escaneo también se importan y exportan como un archivo .rs0n, así que puedes compartir un objetivo ya escaneado y aprender de él.
Una regla antes de empezar
Todo aquí ejecuta herramientas reales de recon y de escaneo. Apúntalas solo a activos que estén dentro del alcance de un programa de bug bounty autorizado o de un encargo para el que tengas permiso. La enumeración fuera de alcance no es una zona gris: puede ser un delito. Lee primero las reglas del programa, siempre.
Preguntas frecuentes
¿Qué es Ars0n Framework v2?
Ars0n Framework v2 es una plataforma de recon para bug bounty de código abierto y basada en Docker, de Harrison «rs0n» Richardson. Integra más de 50 herramientas de recon detrás de una interfaz guiada que impone una metodología probada, guarda todo en una base de datos central, ordena los objetivos con un algoritmo de ROI y añade planes de aprendizaje «Help Me Learn!» en cada paso. Se publica con licencia GPL-3.0.
¿Qué significa «gana mientras aprendes»?
El framework está pensado para enseñar metodología real de bug bounty sobre objetivos reales en lugar de laboratorios sintéticos, para que un principiante pueda seguir los flujos guiados, aprender por qué importa cada paso y tener una posibilidad genuina de encontrar y reportar un bug válido —y ganar una recompensa— mientras aprende.
¿Es legal usar Ars0n Framework?
Las herramientas que ejecuta son herramientas reales de recon y de escaneo, así que solo puedes apuntarlas a activos que poseas o que estén dentro del alcance de un programa de bug bounty o un encargo autorizados. Enumerar y escanear sistemas fuera del alcance de un programa puede ser ilegal. Mantente dentro del alcance y trata la autorización como el primer paso.
¿Qué es la puntuación de ROI de Ars0n Framework?
Después de que el flujo Wildcard enumera los subdominios, un algoritmo de ROI (retorno de la inversión) los ordena según la probabilidad de que tengan una vulnerabilidad, usando señales como problemas de SSL/TLS, el stack tecnológico, cabeceras de seguridad ausentes y otros metadatos, para que dediques tu tiempo a los objetivos con más probabilidades de dar resultado.
PlayCISO no está afiliado a Ars0n Framework ni a Harrison Richardson. Este es un resumen independiente basado en el README público del proyecto y la demo del creador; sus funciones pueden cambiar. Usa las herramientas de recon solo contra objetivos autorizados y dentro del alcance.
Preguntas frecuentes
¿Qué es Ars0n Framework v2?
Ars0n Framework v2 es una plataforma de recon para bug bounty de código abierto y basada en Docker, de Harrison «rs0n» Richardson. Integra más de 50 herramientas de recon (Subfinder, Amass, httpx, Nuclei, Katana, ffuf y más) detrás de una interfaz guiada que impone una metodología probada, guarda todo en una base de datos central, ordena los objetivos con un algoritmo de ROI y añade planes de aprendizaje «Help Me Learn!» en cada paso. Se publica con licencia GPL-3.0.
¿Qué significa «gana mientras aprendes»?
El framework está pensado para enseñar metodología real de bug bounty sobre objetivos reales en lugar de laboratorios sintéticos, para que un principiante pueda seguir los flujos guiados, aprender por qué importa cada paso y tener una posibilidad genuina de encontrar y reportar un bug válido —y ganar una recompensa— mientras aprende. Esa es la misión declarada del proyecto.
¿Es legal usar Ars0n Framework?
Las herramientas que ejecuta son herramientas reales de recon y de escaneo, así que solo puedes apuntarlas a activos que poseas o que estén dentro del alcance de un programa de bug bounty o un encargo autorizados. Enumerar y escanear sistemas fuera del alcance de un programa puede ser ilegal. Lee las reglas del programa, mantente dentro del alcance y trata la autorización como el primer paso.
¿Qué es la puntuación de ROI de Ars0n Framework?
Después de que el flujo Wildcard enumera los subdominios, un algoritmo de ROI (retorno de la inversión) los ordena según la probabilidad de que tengan una vulnerabilidad, usando señales como problemas de SSL/TLS, el stack tecnológico, cabeceras de seguridad ausentes y otros metadatos, para que dediques tu tiempo a los objetivos con más probabilidades de dar resultado.