Claude Red (SnailSploit) no GitHub: 78 skills e segurança
Um projeto do GitHub chamado Claude-Red (github.com/SnailSploit/claude-red) passou de 10.000 estrelas (10,3 mil estrelas e 1,4 mil forks quando verificamos em 2026-11-03) com uma ideia simples: empacotar conhecimento especializado de segurança ofensiva em arquivos de "skill" prontos para o Claude, para que uma sessão funcione como um operador de red team com contexto, e não como um assistente genérico. É uma ilustração clara de algo que todo líder de segurança já deveria estar acompanhando — os assistentes de IA estão ficando plugáveis com expertise de domínio, e segurança ofensiva é um dos domínios que as pessoas estão plugando. Isto não é um passo a passo das técnicas. É sobre a questão de governança que o projeto levanta para quem comanda uma equipe de segurança.
O Claude-Red em resumo (página do GitHub lida em 2026-11-03)
- Fonte oficial: github.com/SnailSploit/claude-red. Projeto de terceiros, não é um produto da Anthropic, e a PlayCISO não tem afiliação com ele.
- Licença e tamanho: MIT; 78 skills em 23 categorias segundo o selo do README, com um roadmap declarado de cerca de 130 skills. 10,3 mil estrelas, 1,4 mil forks, 45 commits.
- Verificação de autorização: nenhuma embutida. O README cita trabalho autorizado de red team, triagem de bug bounty, pesquisa, prática de CTF e treinamento como uso previsto, mas nada garante isso.
Como instalar o Claude-Red
O README oferece vários caminhos. O mais simples é um clone na pasta de skills do Claude; um sparse checkout pega só as categorias que você quer; um script install.sh pode mirar uma única categoria. Estes são os comandos como o README os mostra:
git clone https://github.com/SnailSploit/claude-red ~/.claude/skills/claude-red

git clone --filter=blob:none --sparse https://github.com/SnailSploit/claude-red
cd claude-red && git sparse-checkout set Skills/web Skills/active-directory

./install.sh --target ~/.claude/skills --category web
Para o Claude.ai (sem pasta de skills), o README manda colar um SKILL.md no prompt de sistema de um Project. Leia cada arquivo de skill antes de carregá-lo: ele é um conjunto de instruções que direciona o assistente, então trate-o como código que você está prestes a executar. Instale-o apenas em uma máquina isolada de laboratório ou de trabalho autorizado, nunca em um notebook com acesso à produção.
O que ele é, no nível que vale a pena saber
O Claude-Red é uma coleção gratuita, com licença MIT, de 78 arquivos "SKILL.md" em 23 categorias. Cada arquivo é um prompt estruturado — contexto, terminologia, metodologia — que dá ao Claude o contexto especializado para raciocinar sobre uma técnica ofensiva específica como um operador treinado faria, em vez de dar uma resposta genérica. As categorias cobrem toda a amplitude de um trabalho de red team: falhas comuns de aplicações web, ataques de identidade e de movimentação lateral, fraquezas de nuvem e contêineres, táticas de engenharia social e de cadeia de suprimentos e — na ponta mais avançada — o tipo de técnica de evasão de detecção que separa um exercício de script kiddie de uma simulação realista de adversário. A instalação é simples: clone os arquivos no diretório local de skills do Claude ou cole-os em um prompt de sistema.
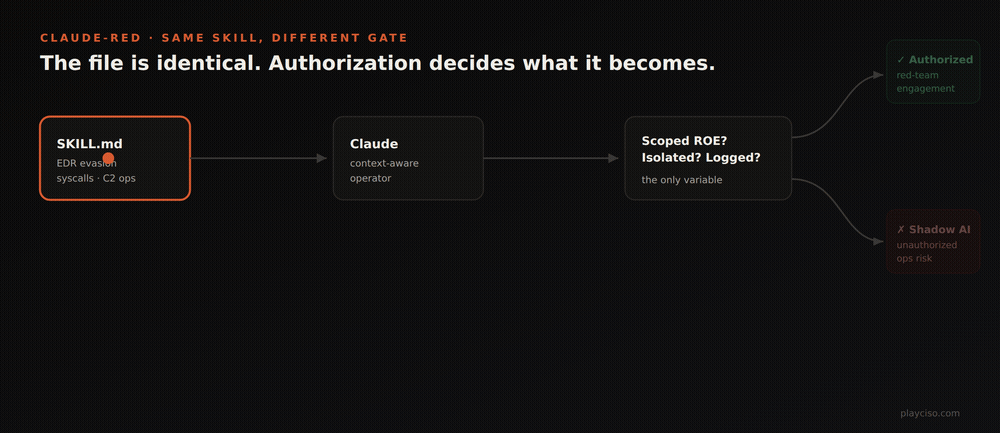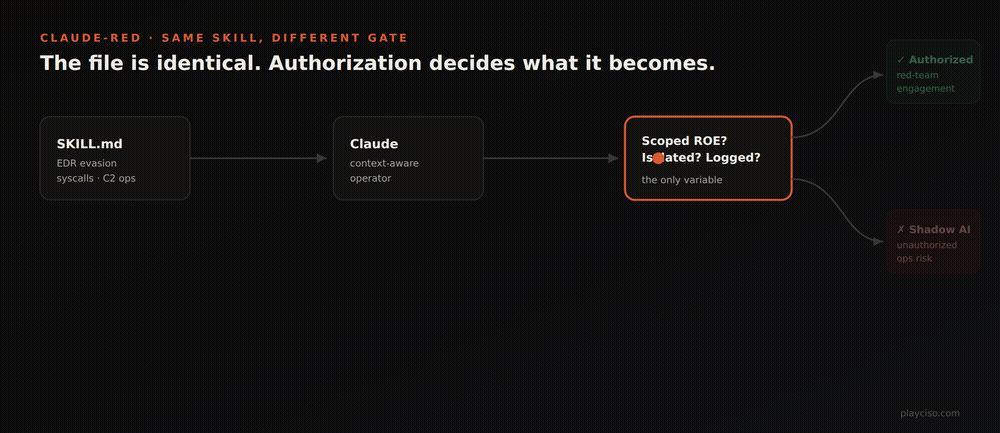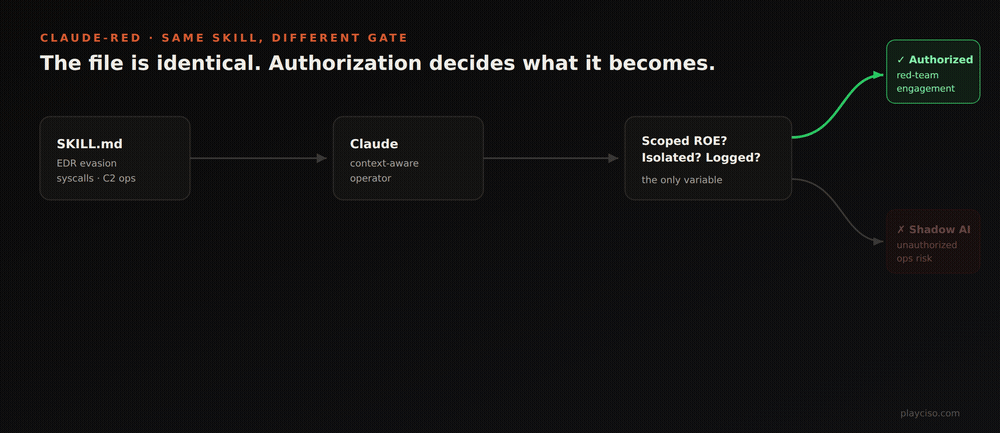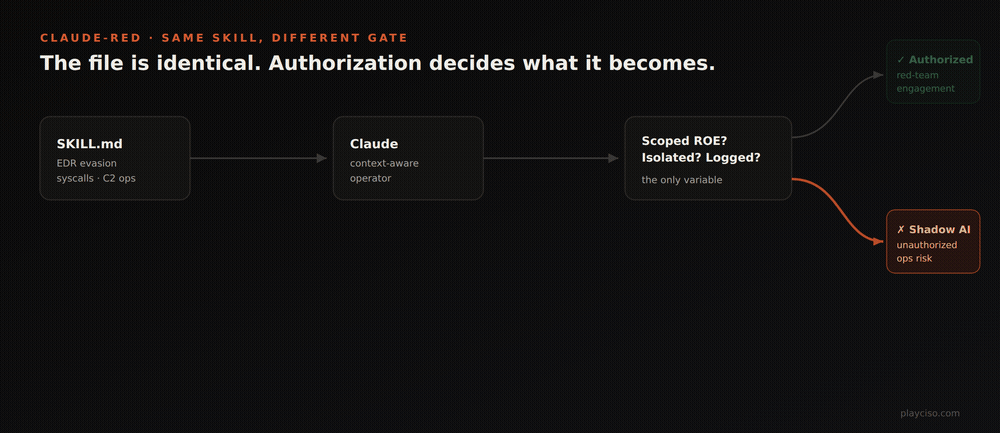
A parte que importa: nenhuma barreira embutida
A própria documentação do projeto cita primeiro os casos de uso previstos — trabalhos autorizados, triagem de bug bounty, pesquisa de segurança, preparação para CTF, treinamento de operadores. Esse enquadramento é o instinto certo. Mas citar um uso previsto em um README é uma declaração de política, não um controle. O Claude-Red não traz nenhum mecanismo que verifique a existência de regras de engajamento assinadas, nenhuma checagem de escopo contra um alvo e nenhum registro obrigatório antes de uma skill ser invocada. Depois que os arquivos são instalados, qualquer prompt naquela sessão pode recorrer a eles.
Esta não é uma crítica exclusiva ao Claude-Red — nenhum framework ofensivo de uso geral impõe a autorização no nível da ferramenta. O Metasploit não confere suas regras de engajamento antes de disparar um módulo de exploit. O Cobalt Strike não verifica se você tem uma declaração de trabalho assinada. A fronteira da autorização sempre morou no processo, não no software. O que é novo é quem agora consegue operar nesse nível: um pacote de skills que dá ao Claude o contexto para raciocinar como um especialista reduz a barreira de conhecimento para usar técnicas avançadas, e um assistente de IA tem muito mais chance do que um framework ofensivo independente de já estar no notebook do dia a dia de um funcionário, ao lado do trabalho normal dele.
Por que isto é um problema de shadow AI antes de qualquer outra coisa
O risco realista para a maioria das organizações não é uma equipe de segurança decidir conscientemente rodar ferramentas autorizadas de red team — isso já passa por um processo. É a versão que ninguém aprovou: um engenheiro ou analista, curioso ou tentando ir mais rápido em uma tarefa autorizada, coloca um pacote de skills como este na sua própria configuração local do Claude. Sem documento de escopo, sem isolamento, sem registro das sessões e sem que mais ninguém na organização saiba. É o mesmo padrão de shadow AI que as equipes de segurança já temem com ferramentas de IA SaaS não autorizadas e servidores MCP não gerenciados — só que aqui a "ferramenta não autorizada" vem com técnica ofensiva especializada embutida.
Um checklist de governança para ferramentas ofensivas assistidas por IA
- Inventário primeiro. Você sabe se alguém na sua equipe adicionou um pacote de skills, plugin ou servidor MCP com capacidade ofensiva ao seu assistente de IA? A maioria das organizações não consegue responder isso hoje. Comece por aí.
- Responsável nomeado e escopo assinado. Toda sessão com skills ofensivas carregadas deve corresponder a um trabalho específico e autorizado, com um documento de regras de engajamento — o mesmo nível de exigência que você aplicaria antes de alguém abrir o Metasploit.
- Isolamento. Rode-o em um ambiente sem rota para a produção e sem acesso a credenciais reais — um laboratório descartável, não o notebook do dia a dia.
- Registro completo das sessões. Se o próprio pacote de skills não registra, o ambiente em volta dele deve registrar — cada prompt e cada ação, guardados no histórico do trabalho.
- Trate os arquivos de skill como cadeia de suprimentos. Arquivos de prompt escritos pela comunidade podem carregar mais do que anunciam. Revise-os antes de instalar, como faria com uma nova dependência.
- Política, não só um comunicado. Diga com clareza que ferramentas de IA com capacidade ofensiva exigem a mesma autorização que qualquer outra ferramenta ofensiva e que o uso não autorizado é uma violação de política, não uma zona cinzenta.
É seguro usar o Claude Red?
Depende de onde e de quem usa. Cada skill é um arquivo SKILL.md: contexto estruturado de segurança ofensiva que muda aquilo sobre o que o assistente vai raciocinar e o que vai sugerir. O risco vem de combinar esse contexto com o que o assistente já consegue fazer, como rodar comandos, ler arquivos ou acessar a rede. Dentro de um trabalho autorizado, em uma máquina isolada, com registro e um responsável nomeado, é uma ajuda razoável de produtividade para um red team. Em um notebook comum de desenvolvedor, com acesso à produção e sem escopo, é uma capacidade ofensiva não gerenciada. O Claude Red é um projeto de terceiros publicado pela SnailSploit, não um produto da Anthropic, então revise os arquivos antes de carregá-los, como faria com qualquer ferramenta baixada.
Como verificar se o Claude Red está nas suas máquinas
- Procure onde as skills ficam. O Claude Code carrega skills de uma pasta do usuário (
~/.claude/skills/) e de pastas de projeto (.claude/skills/). Procure em endpoints e repositórios por arquivos SKILL.md e por clones de github.com/SnailSploit/claude-red. - Use a busca de arquivos do seu EDR ou MDM pelo nome do repositório e por pastas de skills em máquinas que não deveriam tê-las.
- Pergunte. Uma pesquisa curta com as equipes de segurança e de engenharia sobre quais pacotes de skills e plugins elas adicionaram costuma ser mais rápida do que uma varredura.
- Escreva a regra: pacotes de skills ofensivas só em hosts de red team aprovados e isolados, com o escopo do trabalho anexado.
A conclusão
Vale a pena conhecer o Claude-Red mesmo que a sua equipe nunca o instale, porque ele é uma prévia clara de uma tendência que não vai embora: pacotes de domínio especializado, segurança ofensiva incluída, estão se tornando uma forma normal de estender assistentes de IA. A ferramenta em si é de uso duplo e, usada com autorização real, é um acelerador legítimo para red teams e pesquisadores. A lacuna de governança não é uma falha deste projeto em particular — é a mesma lacuna que existe nas ferramentas ofensivas em geral, só que chegando dentro do assistente de IA em que os seus engenheiros já confiam. Feche-a com visibilidade e processo, não torcendo para que ninguém instale o próximo.
A PlayCISO não tem afiliação com o Claude-Red nem com o seu autor. Este artigo é uma visão geral independente baseada no README público do projeto; os recursos podem mudar. Este é um texto de governança e conscientização, não um passo a passo de técnicas — ele deliberadamente não enumera nem explica as técnicas específicas contidas nos arquivos de skill. Técnicas de segurança ofensiva só devem ser usadas com autorização explícita e documentada.
Perguntas frequentes
Quantas skills o Claude-Red tem?
O selo do README mostra 78 skills em 23 categorias (aplicações web, Active Directory, nuvem, mobile, desenvolvimento de exploits, cadeia de suprimentos, segurança de IA e outras), com um roadmap declarado de cerca de 130 skills. Números lidos na página do GitHub em 2026-11-03.
Como instalo o Claude-Red?
Segundo o README do projeto: clone github.com/SnailSploit/claude-red em ~/.claude/skills/claude-red, ou use um sparse checkout para pegar só algumas categorias, ou rode o install.sh com --target e --category. Para o Claude.ai, cole um SKILL.md no prompt de sistema de um Project. Instale-o apenas em uma máquina isolada usada para trabalho autorizado e leia cada arquivo de skill antes.
O Claude Red é um projeto oficial da Anthropic?
Não. O Claude Red é um projeto de terceiros no GitHub, publicado pela SnailSploit em github.com/SnailSploit/claude-red sob a licença MIT. Ele empacota conhecimento de segurança ofensiva em arquivos de skill que o Claude pode carregar; a Anthropic não o publicou.
É seguro usar o Claude Red?
Só dentro de um trabalho autorizado, em uma máquina isolada, com registro das sessões e um responsável nomeado. As skills acrescentam contexto de segurança ofensiva sem nenhuma verificação embutida de escopo ou de autorização, então, em um notebook de trabalho comum com acesso à produção, elas se tornam uma capacidade ofensiva não gerenciada.
Como encontro o Claude Red nas máquinas da empresa?
Procure nos lugares de onde o Claude Code carrega skills (~/.claude/skills/ e pastas .claude/skills/ de projetos) por arquivos SKILL.md, procure clones de github.com/SnailSploit/claude-red com a busca de arquivos do seu EDR ou MDM e pergunte às equipes com mais chance de usá-lo.
O que é o Claude-Red?
O Claude-Red é um repositório gratuito e de código aberto (licença MIT) que empacota um grande conjunto de arquivos de "skill" de segurança ofensiva para o Claude — prompts estruturados que dão ao modelo contexto especializado e conhecimento de técnicas em categorias que vão de vulnerabilidades comuns de aplicações web a táticas avançadas de red team. Ele passou de 10.000 estrelas no GitHub (10,3 mil em 2026-11-03). Instalar os arquivos localmente transforma uma sessão do Claude em um assistente capaz de planejar e descrever técnicas ofensivas sob demanda.
É legal usar uma ferramenta como o Claude-Red?
Ter ou instalar os arquivos de skill não é ilegal por si só — eles são texto. Usar as técnicas que descrevem contra qualquer sistema exige autorização explícita e documentada: regras de engajamento assinadas para um trabalho de red team ou pentest, um programa de bug bounty dentro do escopo, o seu próprio laboratório ou um CTF. Executar técnicas ofensivas contra um sistema que não é seu, ou que você não tem permissão por escrito para testar, é crime na maioria das jurisdições, seja qual for a ferramenta que ajudou você.
O Claude-Red exige autorização antes de rodar uma técnica?
Não. Como os frameworks ofensivos tradicionais, como o Metasploit ou o Cobalt Strike, ele não tem nenhuma barreira embutida que verifique o escopo, confira a existência de um trabalho assinado ou registre o que foi executado antes de uma skill ser usada. O README do projeto lista casos de uso autorizados, mas isso é uma declaração de política na documentação, não um controle imposto. A verificação de autorização só existe se o operador humano — ou o processo do empregador dele — a implantar.
O que um líder de segurança deve fazer de fato com ferramentas como esta?
Trate qualquer pacote de skills com capacidade ofensiva como trataria a instalação do Metasploit em um notebook: ele precisa de um responsável nomeado, um escopo documentado, um ambiente isolado sem rota para a produção, registro completo das sessões e aprovação antes de ser carregado em qualquer assistente de IA em um dispositivo da empresa. O risco maior costuma ser a invisibilidade — alguém adicionando um pacote de skills à própria configuração local de IA sem que ninguém mais saiba. Comece por um inventário: você sabe de fato o que as suas equipes adicionaram aos assistentes de IA de programação e de segurança?